Nouvelle fuite de données sur des points retraits colis (Chronopost, Colissimo, Pickup) ?
Publié le
et mis à jour le
Rubrique Cyber-Sécurité
On n’arrête plus l’hémorragie numérique en ce moment. Après une année déjà bien chargée en cyberattaques, c’est au tour des points de retrait de colis de se retrouver sous les projecteurs, et pas pour une bonne nouvelle. Une base de données conséquente, liée au réseau Pickup et aux services Chronopost ou Colissimo, aurait été mise en ligne sur un forum bien connu des pirates ce 19 décembre. Si l’information se confirme, ce sont des centaines de milliers de Français qui pourraient voir leurs habitudes de livraison exploitées par des escrocs. On fait le point sur ce que l’on sait de cette affaire qui tombe mal, juste avant les fêtes.
Encore un coup dur pour nos données en 2025 ?
Décidément, l’année 2025 ressemble à un long tunnel sans fin pour la protection de nos informations privées. La nouvelle est tombée via un expert en cybersécurité sur le réseau X, alertant sur la mise en ligne d’un fichier volumineux sur BreachForums. Cette plateforme, malgré les multiples tentatives des autorités pour la fermer, continue de servir de place de marché pour les données volées. Cette fois, ce sont les services de livraison du groupe La Poste qui seraient dans le viseur. On parle de près de 860 000 entrées qui circulent désormais librement dans les recoins sombres du web. Si ces chiffres sont exacts, cela représenterait plus de 600 000 adresses mail uniques exposées au grand jour. C’est loin d’être négligeable, surtout quand on sait à quel point ces fichiers sont précieux pour les campagnes de phishing à venir.
Publicité
Ce qui se cacherait vraiment dans ce fichier sur BreachForums
Le contenu de cette fuite présumée est assez précis et concerne une période bien particulière, allant de la fin février à la mi-avril 2025. On y trouverait non seulement des identités complètes avec noms et prénoms, mais aussi des détails techniques sur les envois de l’époque. Des numéros de suivi, des codes-barres et même les dimensions des cartons transportés y figureraient. Mais le plus gênant reste sans doute la mention des lieux de retrait. En listant les supermarchés ou les commerces de proximité où les usagers récupèrent leurs commandes, les pirates peuvent facilement déduire votre zone géographique précise. Ce n’est pas juste un mail qui part dans la nature, c’est une partie de votre quotidien et de vos habitudes de consommation qui devient accessible à n’importe qui.
Le réseau Pickup plutôt que La Poste en direct ?
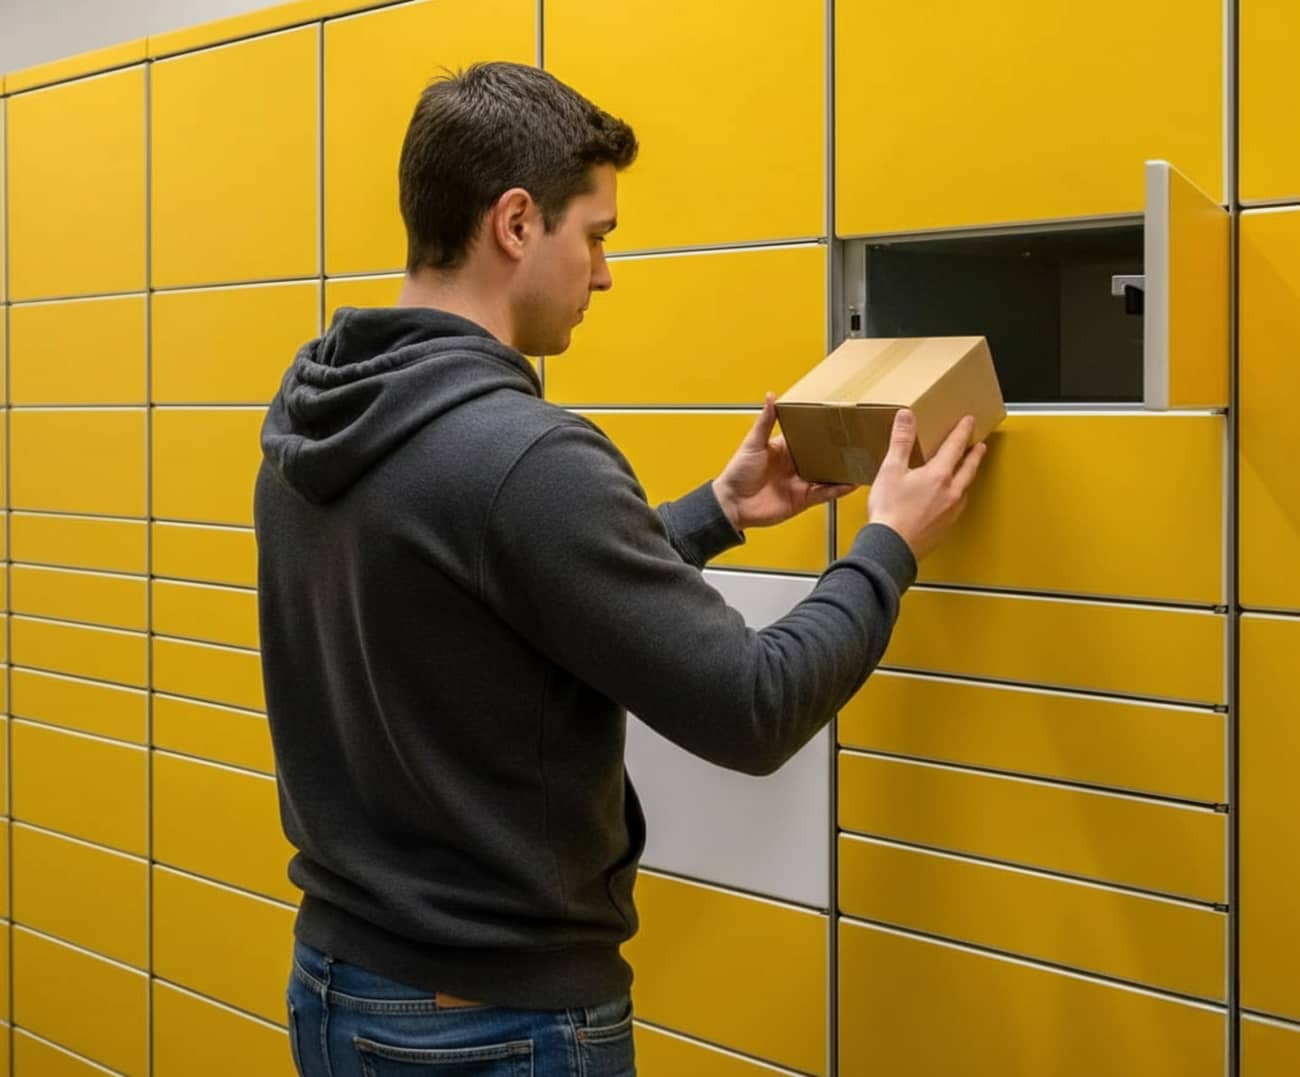
Pour l’instant, rien n’indique que les serveurs centraux de Chronopost ou de Colissimo aient été forcés comme dans un film d’action. L’origine de la fuite semblerait plutôt se situer du côté du réseau Pickup, qui gère les fameux relais et les consignes automatiques. Il est possible que des petits malins aient utilisé une technique de scraping, qui consiste à aspirer des données de manière automatisée, ou qu’une faille dans le système de gestion des points de retrait ait été exploitée. C’est un rappel brutal que la sécurité d’une chaîne logistique ne dépend pas seulement du maillon principal, mais aussi de tous les prestataires qui gravitent autour. Si cette intrusion est avérée, elle vient s’ajouter à une liste déjà trop longue de déboires numériques pour l’opérateur historique cette année.
Des scénarios d’arnaques de plus en plus crédibles
Le vrai danger ici n’est pas qu’on vous vole votre colis actuel, car les données sont anciennes de plusieurs mois. Le risque, c’est le phishing « chirurgical ». Imaginez recevoir un SMS ou un courriel qui cite précisément un paquet que vous avez récupéré en mars dernier dans votre Leclerc habituel. C’est tout de suite beaucoup plus convaincant qu’un message générique bourré de fautes d’orthographe. Un escroc pourrait se faire passer pour un agent du service client et vous demander de régulariser une facture imaginaire ou de confirmer vos coordonnées bancaires sous un prétexte bidon. Avec des informations aussi précises, la méfiance naturelle baisse d’un cran, et c’est exactement là-dessus que comptent les cybercriminels pour vider les comptes des plus crédules.
Publicité
Silence radio et prudence de mise du côté du groupe La Poste
À l’heure où ces lignes sont écrites, c’est le calme plat du côté de la communication officielle. Le groupe n’a pas encore communiqué sur ses canaux habituels et les grands médias ne se sont pas encore emparés du dossier. Il faut donc manipuler tout cela avec des pincettes, même si la source de l’alerte est généralement bien informée. Tant qu’une confirmation indépendante ou un aveu de l’entreprise ne tombe pas, on reste dans le domaine de la forte probabilité. Mais dans le doute, mieux vaut anticiper. Si vous avez utilisé un point relais durant le printemps dernier, redoublez de vigilance. Ne cliquez sur rien qui semble venir d’un transporteur sans avoir vérifié l’expéditeur à deux fois, et surtout, ne donnez jamais vos codes de carte bleue par message, peu importe l’urgence invoquée.